Ponekad se može dogoditi kad posjećujete svoju ili tuđu stranicu da piše „stranica nije sigurna.” Stranica radi, sadržaj je na mjestu, ništa nije obrisano, ali preglednik ispred adrese ispisuje upozorenje koje vidimo prije nego se stranica uopće prikaže. U većini tih slučajeva razlog je SSL certifikat — ili ga nema, ili je istekao, ili je tu, ali stranica ga ne koristi dosljedno.
U ovom članku saznat ćete koja je funkcija SSL certifikata, gdje inače nastaju problemi i zašto sam po sebi neće podići vaše pozicije na Googleu, iako je jedan od faktora rangiranja.
Zašto je potreban SSL certifikat i čemu služi
Certifikat radi dvije stvari. Prva je šifriranje: sve što posjetitelj upiše u kontakt obrazac, obrazac za naplatu ili polje za prijavu putuje do poslužitelja u obliku koji netko na istoj mreži ne može pročitati. Druga je potvrda identiteta: certifikat izdaje tijelo kojem preglednici vjeruju i njime se potvrđuje da adresa koju ste upisali stvarno pripada poslužitelju s kojeg dohvaćate web stranicu.
Kad su oba uvjeta ispunjena, veza se odvija preko HTTPS-a. Kad nisu, promet ide preko običnog HTTP-a i Chrome ispred adrese ispisuje „Nije sigurno”.
DV, OV i EV — treba li vam besplatni ili plaćeni certifikat
SSL certifikati se razlikuju po tome što izdavatelj provjerava prije izdavanja. DV (Domain Validation) potvrđuje samo da vi upravljate domenom i izdaje se automatski, u nekoliko minuta. OV i EV uz to provjeravaju i podatke o tvrtki, pa traju dulje i naplaćuju se.
Razlika među njima posjetitelju danas nije vidljiva. Chrome je 2019. maknuo naziv tvrtke iz adresne trake kod EV certifikata, a u inačici 117 iz rujna 2023. zamijenio je i sam lokot neutralnom ikonom postavki. Šifriranje je jednako jako kod sva tri tipa. Za stranicu obrta, ordinacije ili manjeg web shopa besplatni DV certifikat obavlja isti posao kao plaćeni. Većina hostinga danas nudi izdavanje i obnovu SSL certifikata u svom cPanelu, a izdaju ga i obnavljaju bez naplate, za razliku od prije par godina kad je certifkat trebalo platiti i produžavati svake godine.
Zašto SSL certifikat neće podići vaše pozicije
Google je HTTPS uveo kao signal rangiranja u kolovozu 2014. i tada ga je sam opisao kao vrlo lagan signal koji utječe na manje od jedan posto globalnih upita. Otad se ništa posebno nije promijenilo, osim toga što je postao normalna stvar — prema Googleovim podacima o transparentnosti danas se između 95 i 99 posto svih učitavanja stranica odvija preko HTTPS-a.
Iz toga slijedi nesimetričan zaključak koji vrijedi zapamtiti. Postojanje certifikata vam ništa ne donosi, jer ga ima praktički svatko. Njegov izostanak vas košta, i to ne kroz algoritam, nego kroz izgubljenog posjetitelja koji vidi upozorenje i vrati se na rezultate pretraživanja. Zato certifikat pripada temeljima o kojima sam pisao u tekstu o tehničkom SEO-u: nešto što ne primijetite dok radi, a primijetite čim stane.
Problemi s certifikatom
Rijetko se događa da certifikata jednostavno nema. Puno češće certifikat postoji, plaćen je ili automatski izdan, a stranica ga ne koristi kako treba. Četiri situacije koje slijede pokrivaju gotovo sve takve slučajeve.
1. Stranica i dalje odgovara i na HTTP i na HTTPS
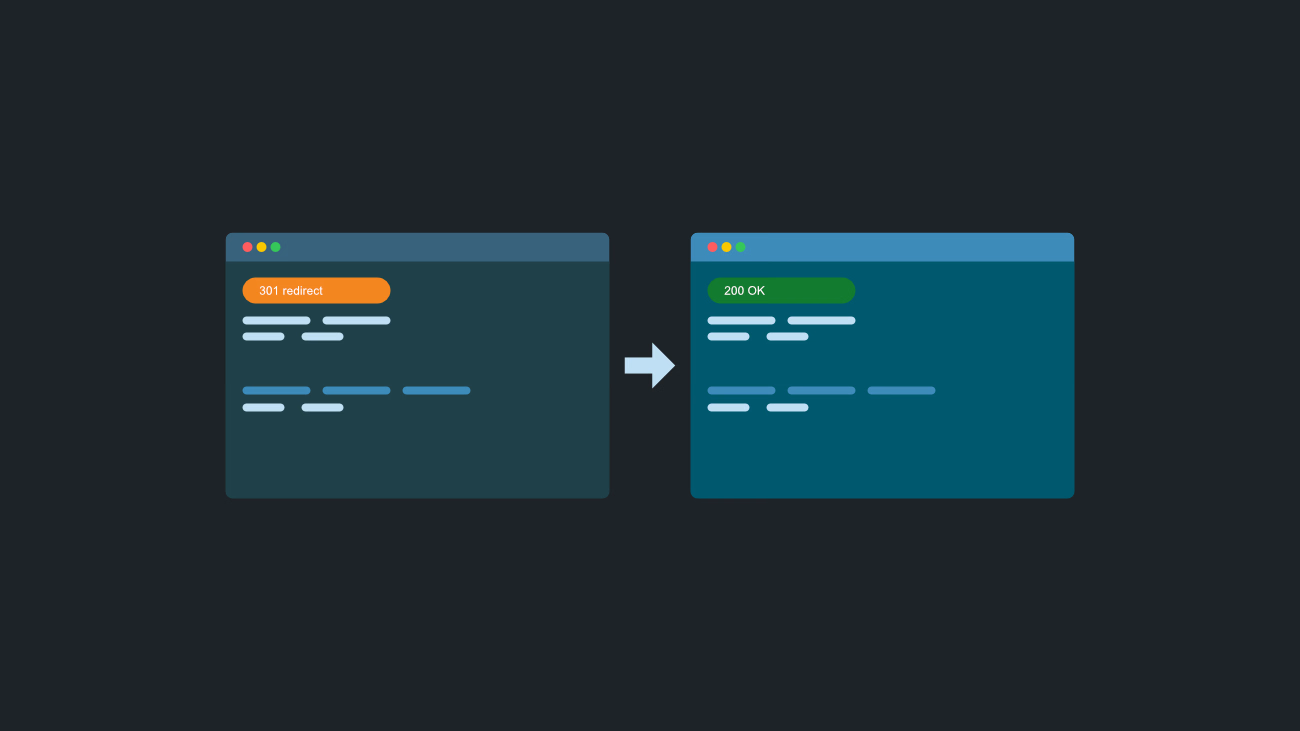
Certifikat je instaliran, HTTPS radi, ali stara HTTP adresa nije preusmjerena. Rezultat je da svaka vaša stranica postoji na dvije adrese: http://vasadomena.hr/usluge/ i https://vasadomena.hr/usluge/. Za posjetitelja koji dođe preko stare poveznice to znači upozorenje u pregledniku, a za tražilicu dvije istovjetne verzije istog sadržaja.
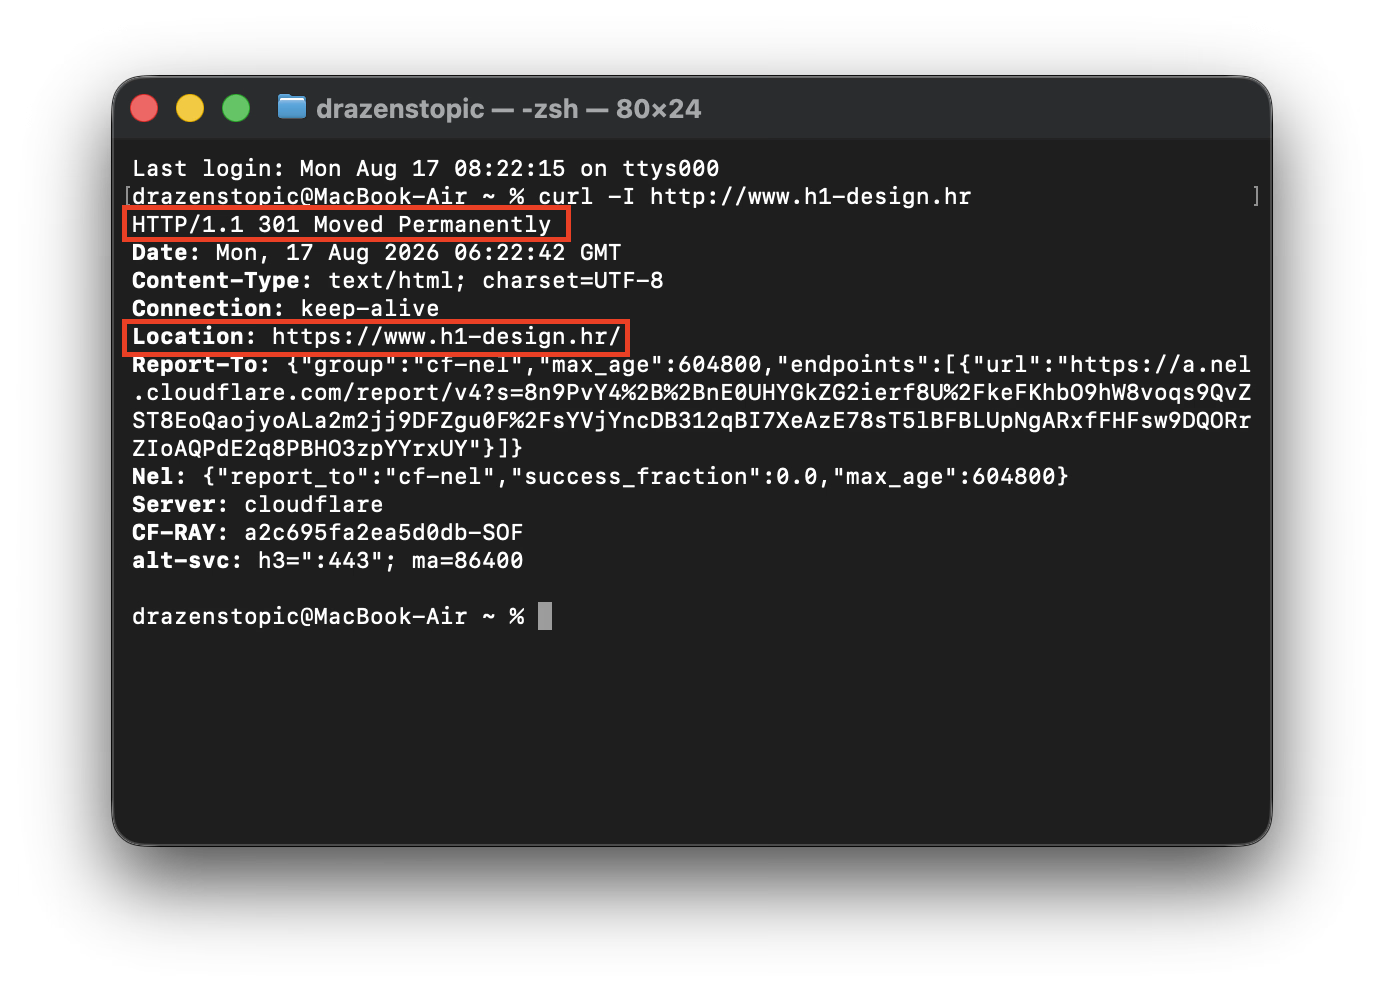
Provjerava se u nekoliko sekundi. U terminalu upišite:
curl -I http://vasadomena.hr/Odgovor mora sadržavati 301 i redak location: koji pokazuje na verziju s https://. Ako umjesto toga vidite 200, preusmjeravanja nema. Kako se ono postavlja i zašto baš trajno, a ne privremeno, saznajte u članku o 301 preusmjeravanju, a što znače pojedini brojevi u odgovoru poslužitelja piše u objavi o HTTP statusnim kodovima.
2. Mješoviti sadržaj nakon prelaska na HTTPS
“Mixed content” je najčešći problem nakon prelaska na HTTPS. Sama stranica se učitava preko HTTPS-a, ali unutar nje ostane pokoji element čija je adresa i dalje upisana s http:// — slika u starijoj objavi, skripta neke vanjske usluge, ugrađeni videozapis ili karta.
Skripte i okvire preglednik blokira bez pitanja, a slike, zvuk i video pokušava sam prebaciti na HTTPS pa ih, ako na toj adresi nisu dostupni, jednostavno ne prikaže. Posljedica nije upozorenje o sigurnosti, nego prazna mjesta u sadržaju i funkcije koje su prestale raditi.
Popis problematičnih adresa dobit ćete tako da na stranici pritisnete F12 i otvorite karticu Console — poruke o mješovitom sadržaju navode točan URL svakog blokiranog elementa. Ispravak u WordPressu gotovo nikad nije samo promjena adrese u Postavkama. Stare adrese ostaju zapisane u bazi, u sadržaju objava, u postavkama alata za izradu stranica i u opcijama teme, pa ih treba zamijeniti kroz bazu, a ne ručno stranicu po stranicu.
3. Certifikat ne pokriva sve nazive pod kojima je stranica dostupna
Certifikat se izdaje za točno određene nazive. Ako je izdan samo za vasadomena.hr, a netko otvori www.vasadomena.hr, preglednik će prikazati punu stranicu upozorenja s porukom da certifikat ne odgovara adresi. To je vizualno najgori mogući ishod, jer za razliku od diskretnog „Nije sigurno” ovdje posjetitelj mora sam kliknuti da bi nastavio.
Provjerite obje verzije, s www. i bez njega, i ako imate poddomene provjerite i njih. Kod besplatnih certifikata iz cPanela oba oblika obično se dodaju zajedno, ali kad se certifikat izdaje ručno, taj drugi naziv se zaboravi.
4. Certifikat je istekao
Certifikati imaju rok trajanja i on se posljednjih godina naglo skraćuje. Let’s Encrypt, izdavatelj iza većine besplatnih certifikata, izdaje ih na 90 dana i računa na to da ih poslužitelj sam obnavlja. Uz to je 4. lipnja 2025. potpuno ukinuo e-poštu s podsjetnikom na istek, pa se na obavijest više ne može računati.
Skraćivanje se nastavlja i kod plaćenih certifikata. Prema odluci CA/Browser Foruma najdulje trajanje certifikata izdanog od 15. ožujka 2026. iznosi 200 dana, od ožujka 2027. spušta se na 100 dana, a od ožujka 2029. na 47 dana. Ručno obnavljanje jednom godišnje, onako kako se to radilo, prestaje biti izvedivo. Jedino što ima smisla jest certifikat koji se obnavlja automatski, a nakon prve automatske obnove valja provjeriti je li stvarno prošla.
Provjera u pet minuta
Ne treba vam alat ni pristup poslužitelju da biste znali na čemu ste:
- Otvorite stranicu s
wwwi bez njega i pogledajte javlja li preglednik upozorenje u jednom od ta dva slučaja. - Upišite adresu s
http://i provjerite završite li nahttps://. - Kliknite ikonu ispred adrese i pogledajte podatke o certifikatu — datum isteka je odmah vidljiv.
- Na nekoliko starijih objava sa slikama i ugrađenim sadržajem otvorite konzolu i potražite poruke o mješovitom sadržaju.
Što se mijenja u listopadu 2026.
Google je u objavi „HTTPS by default” najavio da Chrome od inačice 154, koja izlazi u listopadu 2026., svim korisnicima uključuje postavku „Always Use Secure Connections”. Od tada preglednik prije otvaranja javne stranice bez HTTPS-a prikazuje upozorenje koje posjetitelj mora potvrditi. Za korisnike s uključenom naprednom zaštitom u pregledavanju to je već uključeno od inačice 147 u travnju 2026. Iznimka su privatne i lokalne adrese, za koje se certifikat ne može izdati na uobičajen način.
Za stranicu koja je uredno na HTTPS-u to ne mijenja ništa. Bitno je za ono što se lako previdi: staru poveznicu s http:// u nekom letku, QR kod otisnut prije prelaska na HTTPS, poddomenu s testnom verzijom ili obrazac koji se šalje na nešifriranu adresu. Sve to od jeseni dobiva međukorak na kojem dio ljudi odustane.
SSL certifikat je preduvjet, a ne prednost
Za većinu stranica dovoljan je besplatan DV certifikat uz automatsku obnovu, a plaćeni OV i EV nemaju čime opravdati trošak, jer posjetitelj razliku ne vidi, a šifriranje je jednako. Novac i vrijeme koje biste potrošili na OV ili EV certifikat vrijedi radije uložiti u ono što se stvarno kvari.
Sav posao je, naime, oko certifikata, a ne u njemu. Ispravno postavljen HTTPS znači točno ono što je opisano u četiri odjeljka iznad: sav promet s http:// trajno je preusmjeren na https://, unutar stranice nema više nijednog elementa s adresom na http://, certifikat pokriva i verziju s www i onu bez njega, a obnova se odvija sama i barem jednom je provjerena. Detaljne upute za samo preusmjeravanje, uključujući postavljanje kroz Rank Math, nalaze se u tekstu o 301 preusmjeravanju.
Podijelite objavu!